

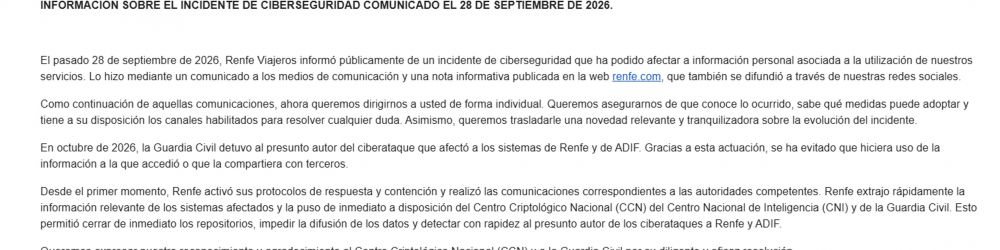
Renfe ha comenzado a enviar comunicaciones individualizadas por correo electrónico a sus viajeros para informarles de las consecuencias del ciberataque sufrido por sus sistemas informáticos el pasado mes de septiembre. La compañía ferroviaria amplía así la información que ya había hecho pública el 28 de septiembre y traslada a sus clientes una novedad relevante sobre la investigación: la Guardia Civil detuvo en octubre al presunto autor del ataque, una actuación que, según asegura la operadora, permitió evitar que utilizara la información a la que había accedido o que la compartiera con terceros.
El mensaje, remitido directamente a los usuarios y publicado en su página web oficial en la mañana de este viernes, pretende explicar el alcance del incidente, identificar qué información personal pudo verse comprometida y ofrecer recomendaciones para prevenir posibles fraudes. Renfe reconoce que el acceso no autorizado pudo afectar a datos identificativos y de contacto, números de DNI y NIE, credenciales de acceso y contraseñas, además de información relacionada con la compra de billetes y los desplazamientos efectuados por sus clientes.
Según detalla la compañía, el acceso ilícito se habría producido el 24 de septiembre, cuando un tercero consiguió entrar en determinados sistemas corporativos relacionados con los procesos de venta de billetes. Las investigaciones apuntan a que el intruso no solo habría consultado información, sino que también habría conseguido extraer datos de los sistemas afectados.
La compañía explica que detectó la actividad irregular mediante sus mecanismos internos de monitorización y detección de comportamientos anómalos. A partir de ese momento, activó sus protocolos de respuesta y contención, limitó el acceso detectado y puso en marcha medidas adicionales para reforzar la seguridad de sus sistemas.
La Guardia Civil ya detuvo al presunto responsable
Una de las principales novedades de la comunicación enviada ahora a los viajeros es la detención del presunto autor del ciberataque. Renfe asegura que la actuación de la Guardia Civil permitió evitar que la información obtenida durante la intrusión pudiera utilizarse o difundirse.
La operadora destaca también la colaboración mantenida con el Centro Criptológico Nacional (CCN), dependiente del Centro Nacional de Inteligencia (CNI), y con la Guardia Civil. Según explica, extrajo rápidamente la información relevante de los sistemas afectados y la puso a disposición de ambos organismos, lo que permitió cerrar los repositorios, impedir la difusión de los datos y avanzar en la identificación del presunto responsable de los ataques contra Renfe y ADIF.
La empresa pública expresa en su comunicación su reconocimiento a los organismos que participaron en la investigación y considera que su intervención ha sido determinante para evitar consecuencias mayores.
No obstante, la detención del sospechoso y la ausencia de constancia de un uso fraudulento de la información no eliminan por completo los riesgos asociados a una brecha de estas características. La propia Renfe advierte de que es necesario mantener la precaución ante posibles intentos de suplantación de identidad y estafas.
DNI, contraseñas y datos sobre los viajes realizados
Entre los aspectos más delicados del incidente se encuentra la naturaleza de la información que podría haber quedado expuesta. Renfe señala que los datos potencialmente comprometidos incluyen información identificativa y de contacto, así como referencias a los billetes adquiridos y los viajes realizados.
También podrían haberse visto afectados números de DNI, NIE u otros documentos identificativos equivalentes y credenciales de autenticación, incluidas contraseñas. En este último caso, la compañía precisa que estaban protegidas mediante técnicas criptográficas que impiden su lectura directa.
La información relativa a los desplazamientos merece una atención especial. El conocimiento de los trayectos realizados, las fechas de los viajes o los hábitos de utilización del transporte ferroviario puede proporcionar información personal que, en determinadas circunstancias, podría utilizarse para elaborar perfiles de comportamiento.
Además, disponer de datos reales de los usuarios facilita la preparación de comunicaciones fraudulentas mucho más convincentes. Un correo electrónico que incluya el nombre del viajero, una referencia a un billete adquirido o información sobre un desplazamiento reciente puede generar una falsa sensación de confianza y llevar al destinatario a facilitar datos adicionales.
Renfe alerta del riesgo de nuevas estafas y suplantaciones
Aunque la compañía afirma que no tiene constancia de que los datos personales de sus clientes hayan sido utilizados fraudulentamente como consecuencia del incidente, advierte de que no puede descartarse que terceros intenten aprovechar esa información.
Entre los riesgos identificados figuran las campañas de phishing, los correos electrónicos y mensajes SMS fraudulentos y las llamadas telefónicas en las que los delincuentes podrían hacerse pasar por Renfe u otras entidades legítimas.
También existe la posibilidad de que intenten conseguir contraseñas, información bancaria o nuevos datos personales mediante técnicas de ingeniería social. Otro de los riesgos señalados por la compañía es que contraseñas especialmente débiles puedan llegar a obtenerse mediante ataques de fuerza bruta, lo que permitiría intentar acceder a otros servicios en los que el usuario utilice las mismas credenciales.
Por este motivo, Renfe recomienda extremar las precauciones ante cualquier comunicación inesperada que solicite información personal, claves de acceso o datos bancarios. También aconseja desconfiar especialmente de mensajes relacionados con viajes realizados, reservas, supuestas incidencias o compensaciones económicas.
Cambiar las contraseñas y desconfiar de los mensajes sospechosos
Entre las recomendaciones trasladadas a los viajeros, Renfe insiste en la importancia de cambiar cuanto antes la contraseña de la cuenta de usuario registrada en sus sistemas. La advertencia se extiende a otras plataformas si se utiliza la misma clave de acceso en diferentes servicios.
La compañía recuerda que nunca deben facilitarse contraseñas ni códigos de verificación a través de correos electrónicos, mensajes o llamadas telefónicas. Ante cualquier comunicación que aparentemente proceda de Renfe, aconseja comprobar su autenticidad utilizando exclusivamente los canales oficiales.
Asimismo, recomienda vigilar cualquier actividad inusual en las cuentas personales y comunicar inmediatamente las incidencias que puedan detectarse a las entidades correspondientes.
El incidente fue comunicado a la Agencia de Protección de Datos
Desde Renfe aseguran que, desde que tuvo conocimiento del incidente, ha adoptado distintas medidas para contener sus efectos y reforzar la seguridad de sus sistemas. Entre ellas figuran la investigación forense para determinar el alcance y el origen del ataque, la monitorización reforzada de los entornos afectados y la solicitud de preservación y entrega de evidencias a los proveedores y repositorios externos implicados.
La operadora también confirma que notificó la violación de seguridad a la Agencia Española de Protección de Datos (AEPD) y comunicó los hechos a las autoridades competentes en materia de ciberseguridad e infraestructuras críticas, además de colaborar con la Guardia Civil.
Para resolver dudas relacionadas específicamente con este incidente, Renfe ha habilitado un canal de atención a través de su Delegado de Protección de Datos, en la dirección dpdviajeros@renfe.es.
La compañía concluye su comunicación lamentando los inconvenientes que la situación pueda ocasionar a sus clientes y reiterando su compromiso con la protección de la información personal.
Los usuarios que quieran ampliar las recomendaciones de seguridad pueden consultar también la guía del Instituto Nacional de Ciberseguridad (INCIBE) sobre cómo actuar cuando los datos personales aparecen en una filtración.
Añadir DiarioSabemos como fuente preferida de Google de forma gratuita
Mantente informado con las últimas noticias de actualidad.